Concevoir un SaaS B2B et agents IA ensemble, c’est accepter qu’une partie de vos utilisateurs ne passera plus par vos écrans. L’agent IA d’un client lit votre documentation, appelle votre API et propose des actions à un humain qui décide. Votre produit doit donc être lisible par une machine, borné par des droits clairs, et garder une validation humaine visible pour tout ce qui engage le client.
Beaucoup d’éditeurs voient passer le sujet sans savoir par quel bout le prendre. Faut-il un serveur MCP, une nouvelle API, une refonte complète ? Voici ce qui change vraiment, ce qu’il faut décider avant d’écrire une ligne de code, et une méthode pour avancer sans tout reconstruire.
SaaS B2B et agents IA : qu’est-ce qui change pour l’éditeur ?
Un SaaS B2B a longtemps été conçu pour un seul type d’utilisateur : une personne devant un écran. Elle cherche une information, lit un tableau, clique sur un bouton. Toute la conception, du parcours aux libellés, part de ce qu’elle voit.
Les agents IA ajoutent un deuxième utilisateur. Il agit pour le compte d’un humain, dans plusieurs outils à la fois, et il n’a ni yeux ni patience. Ce qu’il comprend de votre produit vient de ce que vous lui donnez à lire.
Un nouvel utilisateur qui ne voit pas vos écrans
Prenons un responsable des achats qui demande à son assistant de comparer trois outils et de préparer une commande. L’agent ne regarde pas votre page d’accueil comme un visiteur. Il cherche une documentation, des conditions d’usage, une API, et il rapporte une synthèse à quelqu’un qui ne verra peut-être jamais votre interface.
Dans une tribune publiée par Maddyness, Jean-Marc Prunet, associé chez Cathay Capital, résume le risque : pour un éditeur, le danger n’est pas d’être remplacé mais d’être « invisibilisé ». Faute de capacité propre, des surcouches tierces captent la relation et réduisent le logiciel à une base de données interrogée par d’autres agents.
La même tribune rappelle que les agents ne peuvent pas agir dans le vide. Ils ont besoin de données structurées, de règles métier et de cadres de conformité. C’est justement ce qu’un bon SaaS B2B possède déjà, à condition de le rendre accessible.
Ce que les protocoles ouverts ont déjà posé
Les briques techniques existent et se stabilisent. Le Model Context Protocol (MCP) décrit une manière standard de brancher une application d’IA sur des sources de données et des outils. Un serveur MCP peut y exposer trois choses : des ressources (du contexte et des données), des modèles de messages, et des outils que le modèle peut exécuter.
Pour la communication entre agents, la Linux Foundation a lancé le 23 juin 2025 un projet autour du protocole Agent2Agent (A2A). Son objectif affiché est de permettre à des agents de systèmes différents de travailler ensemble de façon sûre et neutre.
Vous n’avez pas à choisir un camp. Ces protocoles reposent sur ce que votre produit doit de toute façon avoir : des fonctions bien nommées, des données propres et des règles d’accès explicites.
Ce qui ne change pas : la décision reste humaine
Un acheteur B2B n’abandonne pas sa responsabilité à un agent. Il délègue la recherche, la comparaison, la préparation.
La signature, le paiement, la suppression de données restent des actes qu’il veut contrôler.
La spécification MCP elle-même le pose en principe : l’application hôte doit obtenir le consentement explicite de l’utilisateur avant d’invoquer un outil. Elle demande aussi de considérer comme non fiables les descriptions d’outils qui ne viennent pas d’un serveur de confiance. Le protocole met l’humain au centre ; votre produit doit faire de même.
Comment rendre votre SaaS lisible par un agent ?
Rendre un produit lisible par une machine n’est pas un chantier d’intelligence artificielle.
C’est un chantier de clarté, que les équipes repoussent souvent parce que l’interface humaine compense les flous. Un agent, lui, ne compense rien.
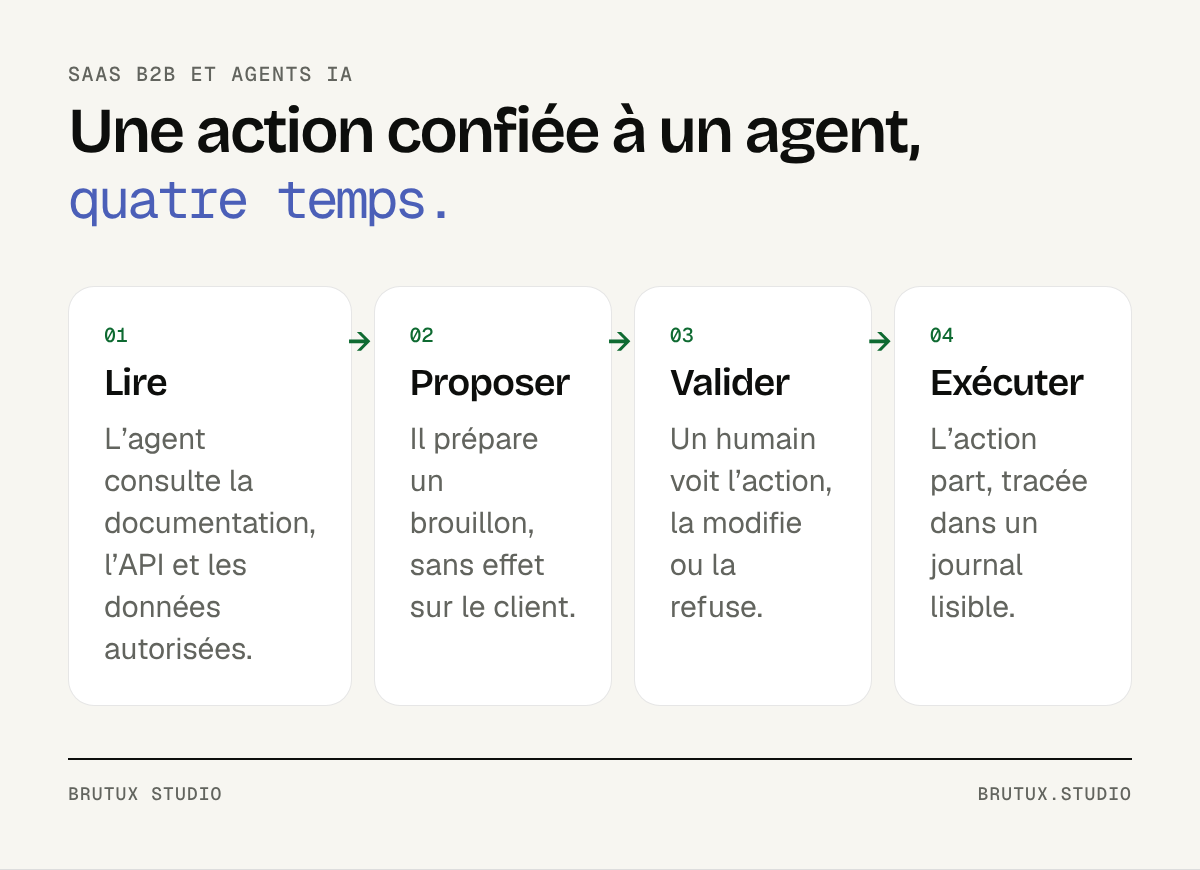 Une action confiée à un agent suit quatre temps, et l’humain intervient avant l’exécution.
Une documentation publique qui dit ce que fait le produit
La première chose qu’un agent lit, c’est ce que vous publiez. Une page qui explique en phrases simples ce que fait le produit, pour qui, avec quelles limites, lui sert de point de départ. Les formules marketing ne l’aident pas : il a besoin de faits.
Trois questions guident la rédaction :
- Que permet le produit ? Les actions possibles, nommées comme vos clients les nomment.
- Que ne permet-il pas ? Les limites, les intégrations absentes, les cas non couverts.
- Comment y accéder ? Les formules, les conditions, la documentation technique.
Ce travail sert aussi les humains et les moteurs de réponse. Nous en parlons dans l’article sur la valeur de l’IA dans un SaaS B2B, qui aborde le même produit vu de l’intérieur.
Une API décrite, pas seulement disponible
Une API ouverte ne suffit pas. Un agent doit comprendre ce que fait chaque point d’entrée, ce qu’il attend et ce qu’il renvoie. La spécification OpenAPI sert à cela : elle définit une description standard d’une API HTTP, lisible par les humains comme par les machines, sans accès au code source.
Ce qui compte le plus, ce sont les noms et les descriptions. Une fonction appelée « traiter » ne dit rien.
Une fonction appelée « créer un devis brouillon pour un client existant » dit ce qu’elle fait, sur quoi, et dans quel état elle laisse les données.
Pensez aussi à la granularité. Une seule fonction qui fait tout oblige l’agent à deviner les paramètres. Des fonctions plus petites, chacune avec un effet précis, se combinent mieux et se contrôlent mieux.
Des données structurées et des erreurs qui s’expliquent
Un agent lit vos réponses au pied de la lettre. Une date dans trois formats différents, un statut libre saisi à la main, un montant sans devise : chaque ambiguïté devient une erreur possible dans la synthèse qu’il rendra à l’humain.
Les erreurs méritent le même soin. « Erreur 400 » ne permet pas à un agent de se corriger. « Le client 1042 n’a pas d’adresse de facturation : ajoutez-la avant de créer le devis » lui permet de proposer la bonne étape suivante.
Sur la refonte de l’espace client mobile de Bouygues Telecom, Victor Michel, fondateur du studio, a travaillé avec les équipes back-end sur le design des API, les états d’erreur et les cas limites. Une application se juge aussi sur ce qu’elle dit quand une donnée manque. C’est encore plus vrai quand le lecteur est un agent.
Que peut faire un agent dans votre produit, et que ne doit-il pas faire ?
Ouvrir son produit aux agents, c’est décider ce qu’on leur laisse faire. Cette décision est une décision produit avant d’être une décision technique.
Elle se prend avec les personnes qui connaissent les conséquences d’une erreur pour le client.
Classer les actions par risque
Toutes les actions ne se valent pas. Consulter un tableau de bord n’engage personne.
Envoyer une facture, modifier un contrat ou supprimer un compte engage le client, parfois de façon irréversible.
Un classement simple suffit pour commencer :
| Niveau | Exemples | Ce que l’agent peut faire |
|---|---|---|
| Lire | consulter, rechercher, exporter | seul, dans les limites de ses droits |
| Préparer | brouillon de devis, réponse proposée | seul, sans effet tant que rien n’est validé |
| Exécuter | envoyer, payer, supprimer | seulement après validation humaine |
Ce tableau devient votre référence. Chaque nouvelle fonction exposée aux agents y trouve sa ligne avant d’être développée.
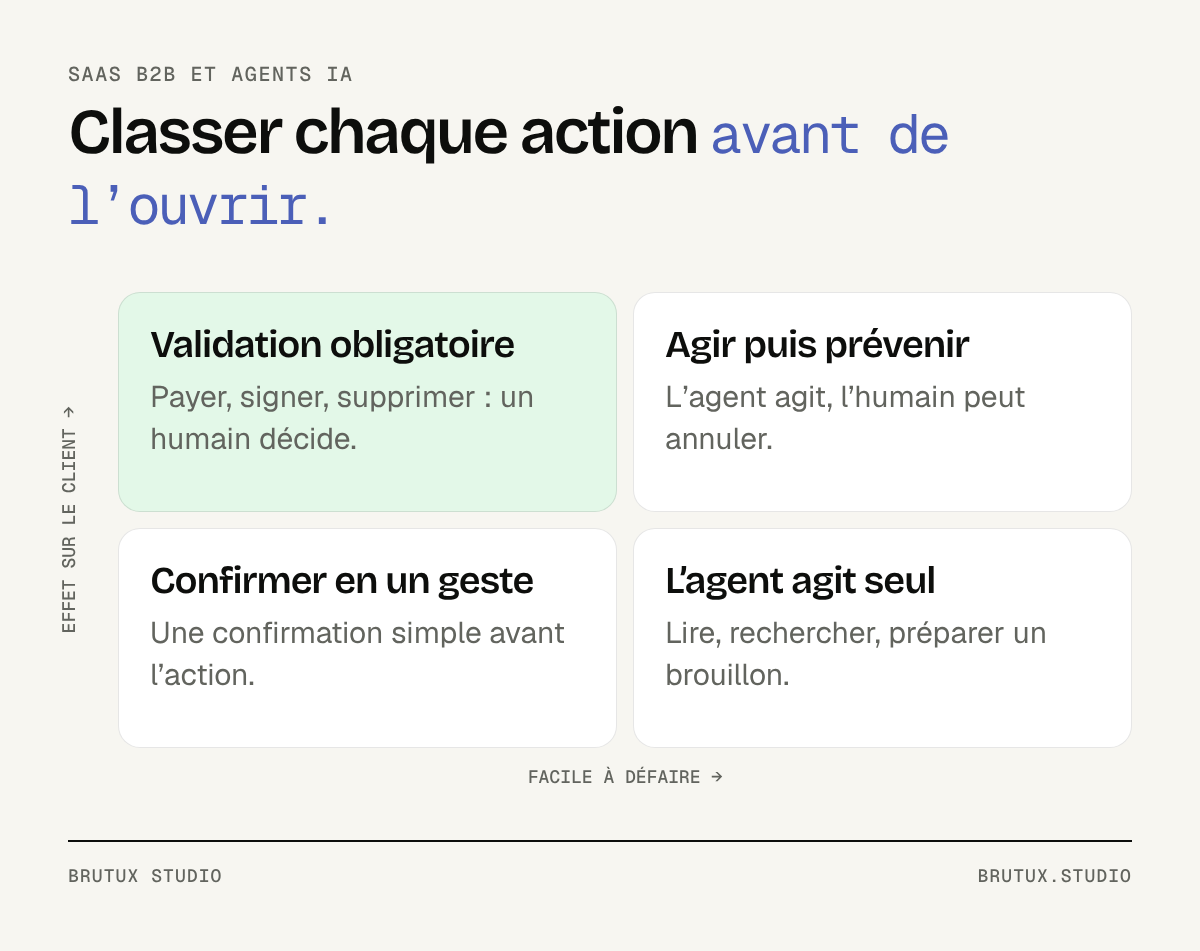 Plus une action engage le client et moins elle se défait, plus la validation humaine doit être explicite.
Des droits propres à chaque agent
Un agent ne doit pas hériter de tous les droits de la personne qui l’utilise. Un administrateur peut tout faire ; son agent, lui, n’a souvent besoin que de lire et de préparer.
Donner à chaque agent un accès distinct, limité et révocable évite qu’une erreur de compréhension devienne une erreur d’administration.
Le RGPD pose déjà ce principe à son article 25 : par défaut, seules les données nécessaires à chaque finalité doivent être traitées. Un agent qui prépare un devis n’a pas besoin de l’historique des salaires.
Sur EPItrack, l’outil de suivi des équipements de protection conçu par le studio, l’opérateur et l’administrateur partagent les mêmes données vues sous deux angles. Ajouter un agent revient à ajouter un troisième angle, avec ses propres limites, plutôt qu’à copier celles de l’administrateur.
La validation humaine comme étape du parcours
La validation n’est pas une fenêtre de confirmation qu’on clique sans lire. C’est une étape conçue : l’humain voit ce que l’agent propose, pourquoi, et ce qui changera s’il accepte. Il peut modifier avant de valider, ou refuser.
Si l’humain valide sans comprendre, la validation ne protège personne. Elle doit donc rester rare, ciblée sur les actions qui engagent, et lisible en quelques secondes.
Sur Hanny, produit du studio qui prépare les publications des indépendants et des PME, rien ne part sans validation. La personne corrige un mot, change une photo ou demande un avis avant publication. Ce principe vaut pour n’importe quel agent qui agit au nom d’un client.
Une bonne étape de validation tient sur un écran. Elle montre l’action proposée, les données concernées et la conséquence, avec trois choix clairs : valider, modifier, refuser.
Comment garder la confiance de l’acheteur humain ?
La confiance d’un client B2B se construit sur la prévisibilité. Il accepte qu’un agent travaille pour lui s’il peut comprendre ce qui s’est passé, le défaire et l’arrêter. Ces trois capacités se conçoivent dès le départ.
Ajoutées après coup, elles prennent la forme d’options cachées dans les réglages, que personne ne trouve le jour où il en a besoin.
Un journal lisible de ce que l’agent a fait
Chaque action d’un agent doit laisser une trace lisible par un humain : qui a demandé, ce qui a été fait, sur quelles données, à quel moment. Un journal technique illisible ne suffit pas, parce que la personne qui en a besoin n’est pas développeuse.
Ce journal sert aussi à l’éditeur. Il montre quelles fonctions les agents utilisent, où ils échouent et quelles erreurs reviennent. C’est une source précieuse pour décider de la suite.
Pouvoir annuler, corriger, arrêter
Ce qui se défait doit pouvoir se défaire facilement. Ce qui ne se défait pas doit être signalé avant, en clair.
Et l’utilisateur doit pouvoir couper l’accès d’un agent en un geste, sans passer par le support.
L’article 14 de l’AI Act décrit ce contrôle pour les systèmes d’IA à haut risque. Il demande qu’une personne puisse comprendre les capacités et les limites du système, rester attentive au risque de s’y fier trop, ignorer ou annuler un résultat, et interrompre le système par un bouton d’arrêt ou une procédure équivalente.
La plupart des SaaS B2B ne relèvent pas du haut risque. Mais cette liste fait une très bonne grille de conception : comprendre, se méfier, annuler, arrêter. Un produit qui la respecte rassure aussi les clients qui ne lisent jamais un règlement.
Les règles à garder en tête
Ouvrir son produit à des agents ne change pas les obligations de l’éditeur, mais les rend plus visibles. Trois sujets reviennent dans les questionnaires des clients :
- Les données personnelles : ce que l’agent voit, ce qui est transmis à des services tiers, où c’est hébergé.
- La transparence : quand un contenu ou une réponse vient d’une IA, le dire, comme l’explique notre article sur l’AI Act et la transparence des chatbots.
- La sécurité : les droits de chaque accès, la révocation, la traçabilité.
Pour le détail des risques de fuite et d’injection, l’article sur l’intégration de l’IA sans risque pour vos données les passe en revue un par un.
Par où commencer sans tout reconstruire ?
La plupart des éditeurs n’ont pas besoin d’une refonte pour accueillir les agents. Ils ont besoin d’un inventaire honnête de ce qui est déjà lisible, de ce qui ne l’est pas, et d’un ordre de priorité.
Une méthode en quatre étapes
- Inventoriez les actions que vos clients font le plus souvent, et celles qu’ils aimeraient déléguer.
- Classez-les par niveau de risque, avec les personnes qui connaissent les conséquences d’une erreur.
- Décrivez les premières en lecture et en préparation : documentation, API décrite, erreurs explicites, droits limités.
- Concevez l’étape de validation et le journal avant d’ouvrir la moindre action d’exécution.
Commencez petit.
Une seule action de préparation bien conçue, testée avec quelques clients, vous apprendra plus qu’un serveur MCP complet que personne n’utilise.
Ce que montrent des projets réels
Sur Desy, produit du studio qui audite les design systems, le résultat d’une analyse peut être exporté sous une forme lisible par les agents de code. L’objectif est simple : qu’ils respectent le système au lieu de le contourner. Ce choix a demandé de structurer les données bien plus que pour un rapport destiné à un humain.
Sur l’interface de détection d’anomalies conçue par Victor Michel pour Metroscope, une startup née dans l’incubateur d’EDF, il a fallu comprendre avec les data scientists la logique des algorithmes, leurs intervalles de confiance et leurs faux positifs. On ne conçoit pas pour une IA sans savoir ce qu’elle ignore. Le même principe vaut à l’envers : un agent ne peut bien utiliser votre produit que si vous lui dites ce que le produit ne sait pas faire.
Ces deux projets disent la même chose : l’effort porte d’abord sur la clarté des règles et des données. L’IA vient ensuite, et elle ne fait bien que ce qu’on lui a rendu lisible.
Si vous êtes éditeur à Genève, à Lausanne ou dans le Chablais, notre page studio SaaS à Genève détaille comment nous travaillons avec les équipes produit de la région. Le plus simple reste d’en parler : en 30 minutes, nous regardons ensemble ce que vos clients voudraient confier à leurs agents.
Sources
- Model Context Protocol, Specification (version 2025-11-25)
- The Linux Foundation, Linux Foundation Launches the Agent2Agent Protocol Project (23 juin 2025)
- OpenAPI Initiative, OpenAPI Specification v3.1.0
- Commission européenne, AI Act Service Desk, Article 14 : Human oversight
- Union européenne, Règlement (UE) 2016/679 (RGPD), article 25
- Maddyness, Jean-Marc Prunet, L’IA ne tue pas le SaaS, mais seuls ceux qui se transforment en profiteront (27 mars 2026)